
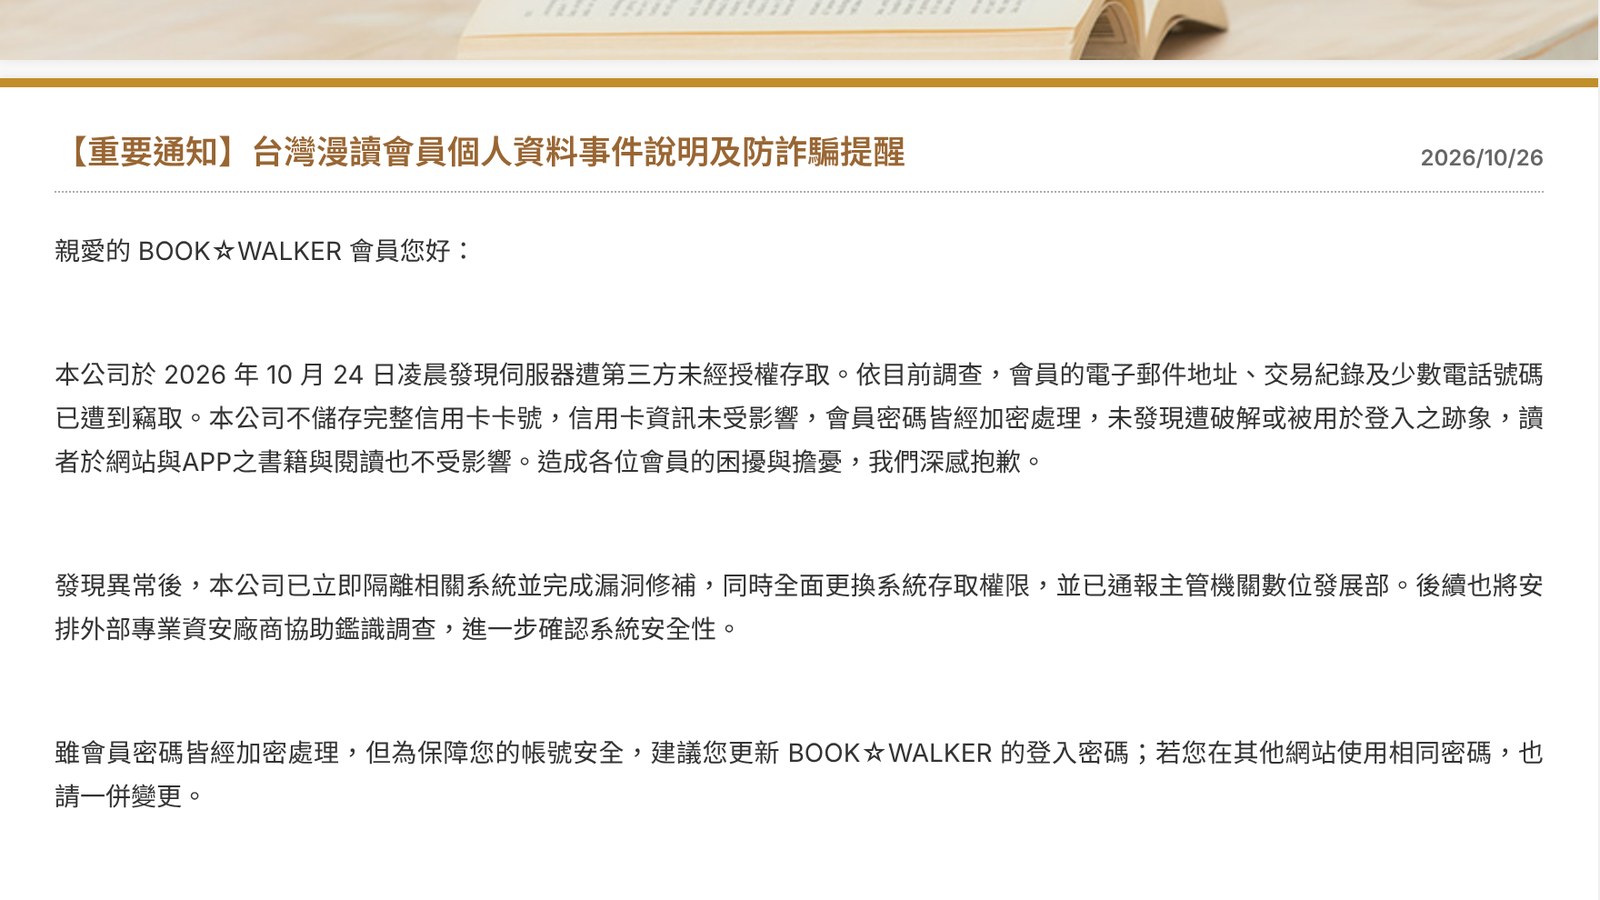



BOOK☆WALKER 台灣站在 10 月 26 日發出重要通知:經營台灣站的台灣漫讀,10 月 24 日凌晨發現伺服器遭第三方未經授權存取,會員的電子郵件地址、交易紀錄,以及少數會員的電話號碼「已遭到竊取」。公司表示不儲存完整信用卡卡號,會員密碼也經過加密,目前沒有發現遭破解或被拿來登入的跡象;已經買下的書和閱讀服務不受影響。
三天前,我們才在日本 BOOK☆WALKER 緊急停機的整理裡寫到,台灣站當時沒有對應的公告。這次台灣站自己出事,以下先把公告講了什麼、還沒講什麼分開整理,再談讀者現在可以做的事,以及它和日本那波 PHP 漏洞維護到底有沒有關係。
圖說:BOOK☆WALKER 台灣站 10 月 26 日發布的會員個人資料事件公告(本站 10 月 26 日截圖)。來源:BOOK☆WALKER 台灣|最新公告
台灣漫讀的公告說了什麼
依官方公告,事情是在 2026 年 10 月 24 日凌晨發現的。公告用的是「依目前調查」的說法,但對外洩資料的描述很直接,寫的是已遭竊取,而不是「可能外洩」。
| 項目 | 公告說法 |
|---|---|
| 電子郵件地址 | 已遭竊取 |
| 交易紀錄 | 已遭竊取(公告未說明包含哪些欄位) |
| 電話號碼 | 少數會員的電話號碼已遭竊取 |
| 信用卡 | 公司不儲存完整卡號,信用卡資訊未受影響 |
| 會員密碼 | 經加密處理,未發現遭破解或被用於登入的跡象 |
| 書籍與閱讀 | 網站與 App 上的書籍和閱讀不受影響 |
發現異常後,台灣漫讀表示已立即隔離相關系統、完成漏洞修補,並全面更換系統存取權限,也已通報主管機關數位發展部。接下來會請外部的專業資安廠商做鑑識調查,詳細結果確認後再另行公告。
給會員的建議有兩件。第一是更新 BOOK☆WALKER 的登入密碼,在其他網站用了同一組密碼的人,也要一起換掉。第二是防詐騙:如果有人自稱 BOOK☆WALKER 或銀行,用「訂單錯誤」「重複扣款」「解除分期」等理由,要你操作 ATM、網路銀行或提供付款資訊,都不要理會,也不要點來路不明的連結。官方強調,BOOK☆WALKER 不會用電話、簡訊或電子郵件要求提供密碼、信用卡資訊或轉帳。有疑慮可以打 165 反詐騙諮詢專線,或寫信到客服信箱 [email protected]。依網站頁尾,客服服務時間是週一至週五 09:00 到 18:00,國定假日除外。
公告還沒交代的地方
這份公告把「哪些資料被拿走、哪些沒有」講得算清楚,但有幾件讀者會想知道的事,目前還沒有答案。
首先是規模。公告沒有寫受影響的會員人數,也沒有說明對方在系統裡停留了多久,是 10 月 24 日凌晨才進來,還是更早就已經在裡面。入侵途徑同樣沒有說明,只提到「完成漏洞修補」,沒有寫是哪個漏洞。
其次是「交易紀錄」的範圍。電子書城的交易紀錄,可能只是訂單編號、日期和金額,也可能包含買了哪些書。公告沒有細分欄位。對讀者來說,這兩者差很多:前者主要是被詐騙集團拿來「對帳」的風險;後者還牽涉到閱讀偏好的隱私。這部分只能等官方補充。
第三是通知方式。本站目前只看到網站公告,公告也沒有提到是否會另外寄信或發簡訊通知受影響的會員。如果之後收到自稱 BOOK☆WALKER 的事件通知信,請自己打開官網或 App 核對,不要直接從信裡的連結登入。
最後,公告沒有提到補償,也沒有提到日本 BOOK☆WALKER。下一段會說明,後者對部分台灣讀者其實有關係。
讀者現在可以做的事
換密碼,也記得換掉其他網站的同一組
雖然官方說密碼經過加密、沒有被破解的跡象,但 Email 已經外流,等於帳號的一半已經在別人手上。如果你在其他網站用了同一組 Email 和密碼,對方就可能拿去各站試登入。日本 BOOK☆WALKER 在 2022 年就碰過這種「密碼清單攻擊」,後面談日本站時會再提到。
台灣站的常見問題說明,忘記密碼時,可以在登入頁下方點「忘記密碼」,輸入註冊信箱取得重設密碼的認證信,再照信中連結重新設定。官方提醒密碼有區分大小寫和全形、半形。
有兩種會員要多留意一下:
- 用日本 BOOK☆WALKER 帳號註冊台灣站的人。FAQ 寫明,用日本帳號完成註冊後,台日兩邊的帳號密碼「將會是同一組」。台灣站的公告沒有說明,在台灣改密碼會不會同步到日本。本站建議改完後,台灣版和日本版 App 都試著重新登入一次,確認兩邊都能用新密碼登入(這是本站建議,未經實測)。
- 用 Facebook 登入的人。FAQ 說明,用 Facebook 註冊的會員,之後也要用「使用 Facebook 登入」。這類帳號的登入安全主要在 Facebook 那一端,本站建議順手檢查 Facebook 的密碼和雙重驗證。另外,Facebook 註冊時,官方會因為開立電子發票而要求補填 Email,所以這類會員的 Email 同樣可能在外洩範圍內。
接到「訂單錯誤」電話,先掛掉
這次外洩的組合是 Email、交易紀錄,加上少數電話號碼。本站推論,對詐騙集團最有用的是交易紀錄:他們可以在電話或信裡說出你確實買過的東西、日期或金額,聽起來就像真客服。今年台灣不少電商的冒名詐騙都是這個模式,我們在電商冒名詐騙與 91APP 資安事件整理裡整理過,很多人收到的信寫得出姓名、地址和真的買過的商品。同一時間,91APP 事件也波及尖端、胡思、熊老闆等出版社和通路,後面會再整理。
所以判斷的重點不是「對方知不知道我的訂單」,而是「對方要我做什麼」。只要對方要求操作 ATM、網路銀行、提供信用卡號或驗證碼、加 LINE 客服,就可以直接停下來。電子書城本來就很少有「分期付款設定錯誤」這種事,聽到「解除分期」更該警覺。真的不放心,自己打開 BOOK☆WALKER 官網或 App 看訂單,或打 165 確認;也可以到 165 全民防騙網查詢最新的詐騙手法。
自己登入核對購買紀錄和點數
官方說目前沒有發現密碼被用來登入的跡象。但如果你剛好是多站共用密碼的人,換密碼之後,也可以順手到會員頁看一下最近的購買紀錄和點數有沒有異常。發現不是自己買的書,就留下畫面寫信給客服。這是一般的帳號檢查習慣,不代表台灣站已經出現盜買。
書櫃不用動
公告寫明書籍與閱讀不受影響。已經買的書,不需要為了這件事刪掉 App 或重新下載。台灣版 App 的版本和相容性,可以參考本站的 BOOK☆WALKER 台灣 APP 百科。
日本 BOOK☆WALKER 這邊公布了什麼
台灣站出事後,不少讀者也會想知道日本站有沒有說什麼。把日本 BOOK☆WALKER 目前公開過的資訊依時間排一次:
| 日期(台灣時間) | 日本站公布的內容 | 和台灣讀者的關係 |
|---|---|---|
| 10 月 21 日 | 官方 X 帳號宣布緊急維護,原因是使用中的軟體確認有重大漏洞,並非受到直接攻擊;維護期間全部服務暫停,預計 10 月 22 日清晨前恢復 | 台灣站當時沒有同步停機或公告 |
| 10 月 21 日 | 官方公告沒有公開軟體版本或漏洞編號,也沒有提到會員資料外洩 | 無法從公告判斷和 PHP2Shell 的關係 |
| 10 月 23 日 | 日本站「お知らせ」列出一則〈電子報暫停寄送通知〉(【重要】メールマガジンの配信一時休止のお知らせ) | 公告標題沒有寫原因,本站也尚未確認內文,不宜和台灣事件聯想 |
| 截至 10 月 26 日 | 日本站公告列表沒有看到個資外洩相關公告;營運公司 Dwango 的新聞頁最新一則停在 10 月 9 日 | 日本站沒有提到台灣站的事件 |
來源:BOOK☆WALKER 日本官方 X(10 月 21 日)、本站 10 月 23 日整理、Dwango 新聞。
換句話說,日本站目前公開的,只有「因漏洞而預防性維護」這一層,沒有任何資料外洩的說明;台灣漫讀公告的則是另一間公司、另一套說法,兩邊都沒有提到對方。日本 BOOK☆WALKER 在 2025 年 4 月併入 Dwango 營運,台灣站則一直由台灣漫讀經營,兩邊的公告各自發布。
對用日本帳號註冊台灣站的讀者來說,這個「各說各話」反而是最不確定的地方。依台灣站 FAQ,兩邊共用同一組帳號密碼,日本買的書也會出現在台灣版 App。但台灣公告沒有說,這類會員的資料是否也存放在這次被入侵的台灣伺服器上;日本站也沒有說明台灣事件是否牽涉日本帳號。這是本站認為台灣漫讀最該補充說明的一題,之後若有答案,我們會再更新。
日本站上一次正式公告帳號安全事件,是 2022 年 6 月的不正登入。當時官方判斷是攻擊者拿其他服務外洩的帳密來試登入,部分用戶出現不認得的購買紀錄,官方暫停了送書功能,並表示沒有個資外洩或系統故障。那次是日本站、這次是台灣站,原因也不同,但兩次都指向同一個提醒:Email 一旦外流,重複使用的密碼就是下一個破口。
和日本 BOOK☆WALKER 的 PHP 漏洞維護有關嗎?
很多讀者看到時間點,第一個反應應該都是這個問題。先講結論:目前沒有證據能把兩件事連起來,台灣漫讀的公告也沒有提到日本或 PHP。
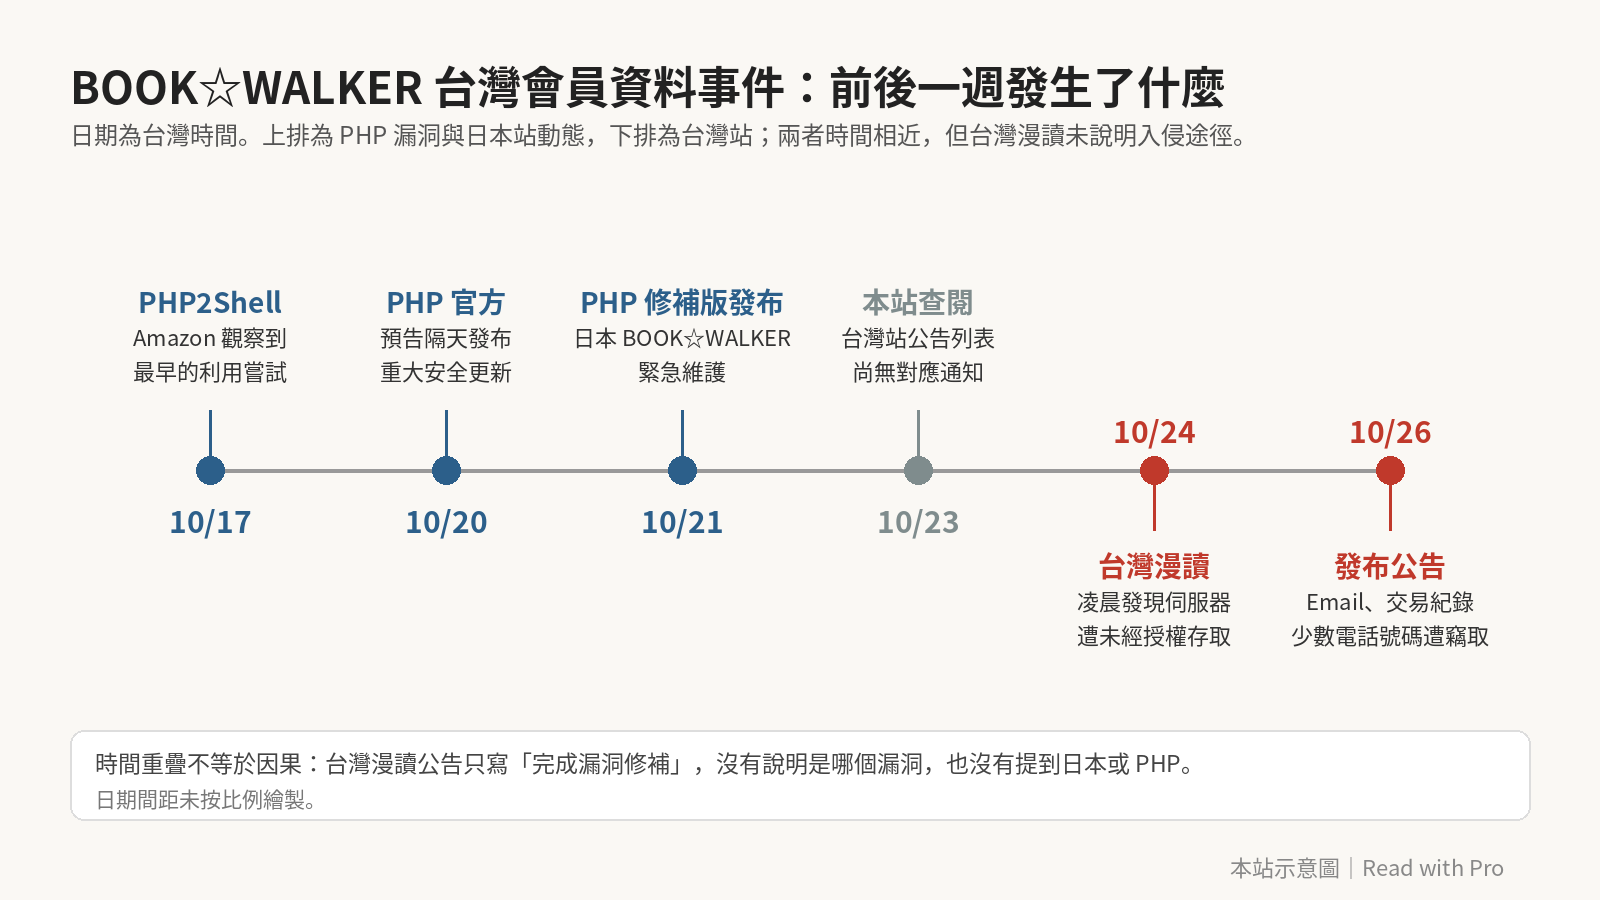
圖說:BOOK☆WALKER 台灣會員資料事件前後一週的時間軸,日期間距未按比例繪製(本站示意圖)。來源:BOOK☆WALKER 台灣公告、Amazon 安全部落格、BleepingComputer
能確定的事實是這些。PHP 在 10 月 21 日發布兩項重大漏洞(CVE-2026-109618、CVE-2026-109619,外界稱為 PHP2Shell)的修補版,攻擊者不必登入就可能讓伺服器執行惡意程式。日本 BOOK☆WALKER 同一天緊急維護,但如上一段所說,官方沒有公開是哪個軟體、哪個漏洞。PHP 修補版本與日本各書城的狀況,我們在 10 月 23 日的文章已經整理過。
之後的發展是,Amazon 表示最早的利用嘗試在修補前四天、也就是 10 月 17 日左右就已出現;BleepingComputer 在 10 月 26 日的報導則指出,研究人員的誘捕系統在 10 月 24 日觀察到成功利用的案例。
不能確定的部分更多:台灣站用的是什麼伺服器軟體、這次被利用的是哪個漏洞、入侵是何時開始的,公告都沒有說。台灣漫讀是台灣角川和日本 BOOKWALKER 合資成立的獨立公司,公司介紹提到與日本有技術合作,但這不等於兩邊共用同一套伺服器。時間上的巧合很引人聯想,本站推論的立場是:在外部鑑識結果出來前,不應該把這次事件直接歸因於 PHP2Shell,也不應該因此推論日本站的會員資料受影響。
同一時間,91APP 事件也波及書店、出版社和閱讀器通路
BOOK☆WALKER 的讀者這陣子如果接到冒名電話或信件,來源不一定是這次的台灣站事件。10 月中爆發的 91APP 資安事件,也有書店、出版社和閱讀器通路受到波及,喜歡漫畫、輕小說、二手書,或在網路上買過閱讀器的讀者,很可能同時是這些網站的會員。
先簡單交代 91APP 的狀況。依 91APP 的事件說明頁(10 月 22 日更新),Commerce Cloud 其中一座訂單資料庫在 10 月 3 日遭非法存取。破口是第三方工具 AppSmith 的漏洞未及時修補,駭客由此進入內部網路,再從內部 GitLab 找到訂單資料庫的金鑰。入侵已在 10 月 14 日阻斷並通報數發部。受影響的品牌和會員人數仍在確認中;91APP 承諾,因這次事件造成財損的消費者,損失由 91APP 補償,個資外洩的補償則與各品牌協商後再公布。數位時代引述 91APP 說法,信用卡資料沒有外洩。
和閱讀相關的幾家,目前查得到的情況如下(熊老闆的部分,本站在 10 月 18 日的電商詐騙整理中也報導過):
| 業者 | 目前查得到的說法 | 來源 |
|---|---|---|
| 尖端媒體集團 | 寄信通知用戶,官網使用的 91APP 系統遭攻擊,被取走的資料可能包含會員個資與訂單資料;已有會員反映收到詐騙信。iThome 取得的假信號稱「重複下單、分 12 期、總額 13,692 元」,再引導加入假的 LINE 客服 | iThome(10 月 22 日) |
| 胡思二手書店 | 10 月 24 日發布官網說明:接獲 91APP 通知,Commerce Cloud 本月初遭自動化攻擊,顧客訂單資料遭擷取;列出「訂單重複下單 12 次」「重複扣款」「定期配送」「分期付款」等詐騙話術,並貼出詐騙信與冒用官方 LINE 帳號的截圖,提醒認明藍色企業認證勾勾 | 胡思二手書店官網說明 |
| 熊老闆 BEARBOSS | 閱讀器、電子紙筆記本的電商通路。10 月 16 日晚間寄出防詐騙聲明,10 月 17 日發布官網公告,說明採用的電商平台服務商 91APP 資料庫遭攻擊、部分資訊遭非法擷取;公告持續更新,已補上 91APP 的調查說明與消費者聯絡管道,並列出官方網站、LINE 帳號(BEARBOSS collection,有藍色認證盾牌)與寄件信箱([email protected] 等),也提醒曾出現冒名的假 LINE 帳號 | 熊老闆官網公告、本站 10 月 18 日整理 |
| 墊腳石購物網/樂購家 App | 官網設有反詐騙宣導頁,列出「訂單重複下訂」「信用卡設定為分期須解除」等話術;頁面沒有提到 91APP 或資料外洩。墊腳石 6 月 23 日起換用新購物網,之前的訂單、點數仍保留在舊購物網與樂購家 App | 墊腳石反詐騙宣導、系統公告 |
墊腳石這一列要特別說明:本站查看墊腳石的舊購物網,網頁會載入 91APP 的資源,但墊腳石目前沒有說明自己是否在受影響的品牌之列,所以不能據此說它的會員資料已外洩。本站的建議是,曾在墊腳石舊購物網或樂購家 App 下過單的讀者,這段時間同樣提高警覺就好。
把這幾家和 BOOK☆WALKER 放在一起看,會發現詐騙話術幾乎一樣:重複下單、重複扣款、分期設定錯誤,最後都是要你加 LINE、操作 ATM 或交出付款資料。所以就算分不清是哪一家的資料流出去,判斷方式也相同。如果已經因此受騙造成財損,可以打 165,若和 91APP 合作品牌有關,也可以聯絡 91APP 服務團隊((02) 7723-1622、[email protected])。
今年台灣書城的第三起資安事件,性質最不一樣
今年本站已經整理過好幾起閱讀服務的資安事件。對照起來,三件事的性質其實不太一樣:
| 事件 | 官方說的狀況 | 個資 | 補償 |
|---|---|---|---|
| Readmoo 讀墨(8 月) | 大量惡意流量攻擊,全站一度中斷 | 官方表示未儲存身分證字號與信用卡,密碼另行託管 | 活動補分、優惠補買、暢讀延長等 |
| 商業周刊(9 月起) | 台港伺服器部分資料遭加密 | 截至 10 月 23 日仍無公開的外洩調查結論 | 依中斷天數補足或順延,加贈一個月線上讀 |
| BOOK☆WALKER 台灣(10 月) | 伺服器遭未經授權存取 | 明確寫出 Email、交易紀錄、少數電話已遭竊取 | 公告未提及 |
Readmoo 那次主要是「讓你連不上」,商周是資料被加密、服務停擺。BOOK☆WALKER 台灣站這次服務沒有中斷,讀者可能根本沒感覺,但資料確實被拿走了。就本站今年追過的書城事件來說,這是第一起在官方公告中明確寫出會員資料「已遭竊取」的案例。看不到的影響,往往會在之後以詐騙電話的形式出現,所以接下來幾週更需要留意。
Read with Pro 的看法
先說公告做得好的地方。台灣漫讀在發現後兩天就發出公告,直接寫「已遭到竊取」,沒有用模糊的「疑似」帶過;哪些資料受影響、哪些沒有,也一項一項列出來,還附上防詐騙的具體話術和 165 專線。和今年一些只發防詐聲明、不說系統發生什麼事的業者相比,這樣的寫法對讀者比較有幫助。
不過,讀者接下來需要的是更具體的資訊:受影響的人數、交易紀錄包含哪些欄位、是否會個別通知、外部鑑識預計何時有結果,以及用日本帳號註冊的會員要不要做額外處理。同期的 91APP 已經公開入侵途徑和補償原則,雖然那是另一起事件,但說明了這些資訊是可以、也應該交代給消費者的。這些問題不急著今天回答,但如果能先給一個下次更新的時間,等待的人會安心一點。
這個月光是追閱讀服務的資安消息,就已經寫了好幾篇。我們也知道修補漏洞、做鑑識的工程師這幾天一定很辛苦。
但站在消費者這一邊,還是忍不住想抱怨幾句。資料一旦流出去,就收不回來了。91APP 承諾補償的是「因此被騙而造成的財損」,可是 Email、電話、買過什麼書這些資料被拿走本身,消費者其實很難求償,也很難證明哪一通詐騙電話是哪一次外洩造成的。到最後,我們可能永遠不知道資料到底落到誰手上,業者說「已完成漏洞修補」,漏洞是不是真的補好了,讀者也只能選擇相信。
我們能做的,好像只剩下替大家祈禱。希望每位讀者接到電話、收到信時,都能先停下來想一想,明辨是非,不要被這些詐騙騙走一分錢。也希望大家買的書、累積的書櫃,都能繼續安心讀下去。台灣漫讀之後若有補充說明,我們會再整理。
資料來源
以下資料查閱日期為 2026 年 10 月 26 日(台灣時間),公告內容可能更新。
- BOOK☆WALKER 台灣|【重要通知】台灣漫讀會員個人資料事件說明及防詐騙提醒
- BOOK☆WALKER 台灣|常見問題(註冊、Facebook 登入、日本會員、忘記密碼)
- BOOK☆WALKER 台灣|公司介紹
- BOOK☆WALKER 日本官方 X|10 月 21 日緊急維護公告
- Dwango|新聞列表
- ITmedia|BOOK☆WALKER 2022 年不正登入事件
- Amazon 安全部落格|PHP2Shell 在公開前即遭利用
- BleepingComputer|Amazon 表示 PHP2Shell 在修補前四天即遭利用(10 月 22 日)
- BleepingComputer|PHP2Shell 已確認遭成功利用(10 月 26 日)
- 91APP|2026 年 10 月資安事件說明與後續補償計畫(10 月 22 日更新)
- iThome|91APP 資安事件持續延燒,多家合作品牌示警(10 月 22 日)
- 數位時代|91APP 資安事件補償與登記管道
- 熊老闆 BEARBOSS|重要資安提醒暨防詐騙公告(10 月 24 日更新)
- 胡思二手書店|官網資安問題說明(10 月 24 日)
- 墊腳石購物網|反詐騙宣導、系統公告
- 165 全民防騙網
