



圖說:91APP 辦公室。10 月 16 日,91APP 發布重訊,確認旗下 Commerce Cloud 資料庫遭到自動化攻擊。來源:Yourator 91APP 公司頁
最近很多人收到這種信:「您的訂單重複了」「已為您加入定期購」「分期設定錯誤,請加 LINE 客服處理」。信裡寫著你的名字、電話、地址,甚至你真的買過的東西,看起來一點都不像詐騙。
這不是單一網站的問題。從 7 月到 10 月,台灣已經有十多個電商品牌發出防詐公告,涉及的系統有 91APP、SHOPLINE 這類開店平台,也有品牌的委外系統和自架網站。買閱讀器、電子書周邊的讀者,很多人都在這些網站下過單,這篇把目前查得到的事件整理一次,也說明收到可疑通知時該怎麼辦。
7 月到 10 月發生了什麼
以下依各品牌公告、上市櫃公司重訊和新聞報導整理。要特別注意,多數品牌只確認「有人冒名寄信」,真的承認系統遭入侵的只有少數幾家,表格會把這兩種情況分開標示。
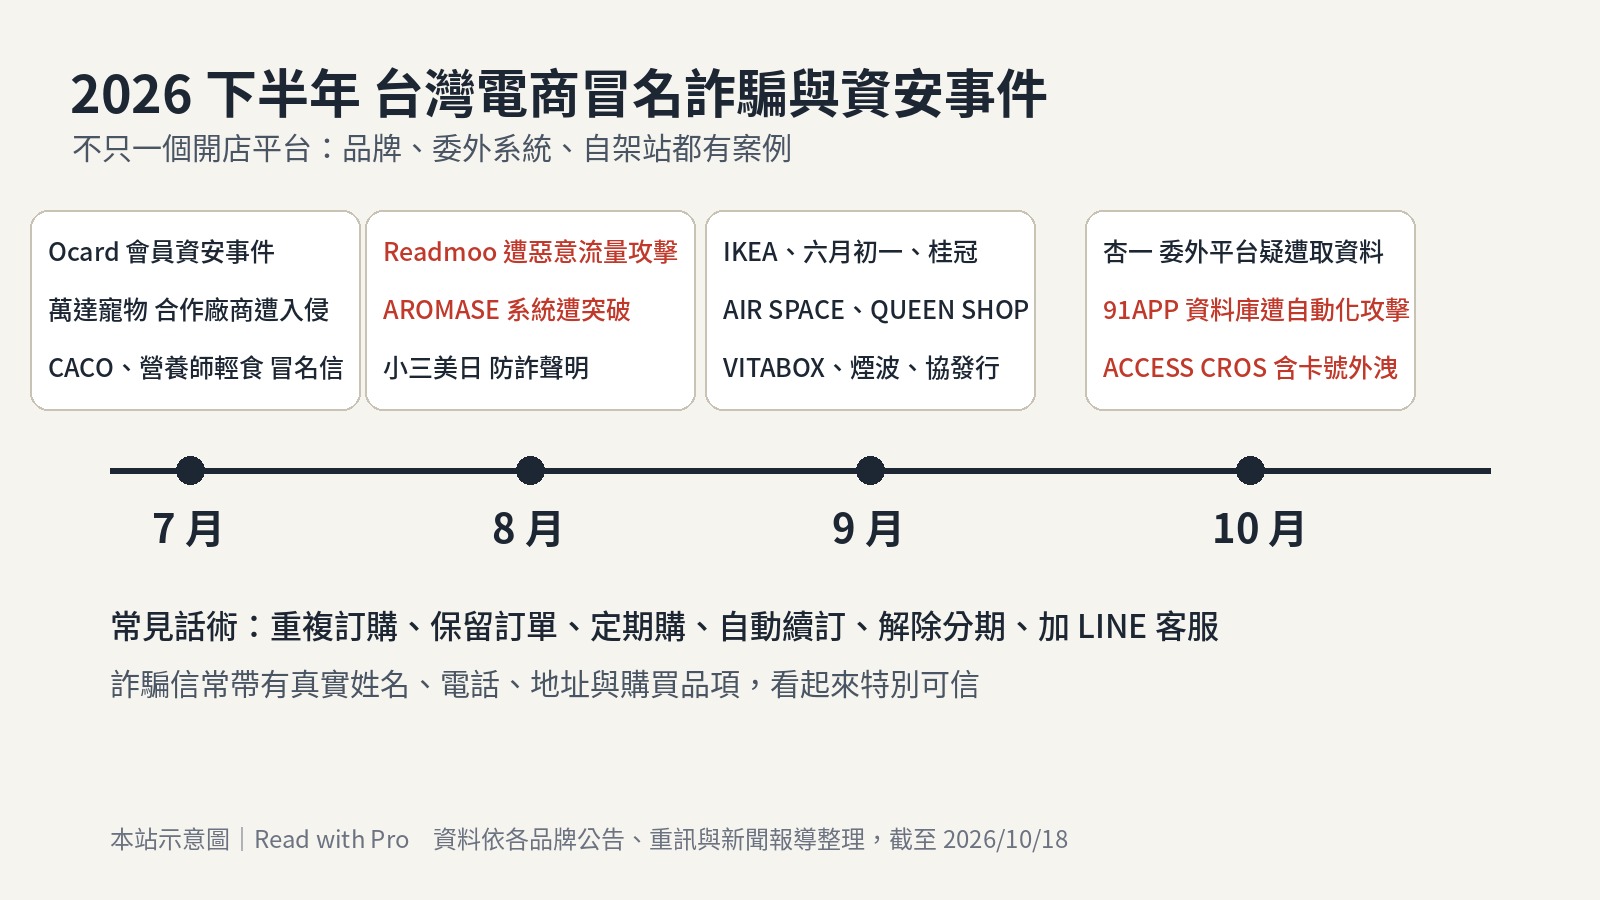
圖說:2026 年 7 月到 10 月台灣電商冒名詐騙與資安事件整理(本站示意圖)。來源:iThome、聯合新聞網與各品牌公告
| 時間 | 品牌或系統 | 官方怎麼說 | 已知平台 |
|---|---|---|---|
| 7 月下旬 | Ocard、萬達寵物 | Ocard 通知會員近日發生資安事件;萬達寵物 7/27 重訊表示合作廠商系統遭不明人士入侵,「疑似發生部分資料外洩事件」 | 會員系統(委外) |
| 7 月起 | CACO、營養師輕食 | 消費者收到含真實訂單內容的冒名信;警方統計營養師輕食相關報案諮詢「近百起」,高雄 12 件損失逾 300 萬元 | 未公開 |
| 8/8 | Readmoo 讀墨 | 凌晨遭大量惡意流量攻擊,網站、App、mooInk 一度全站中斷,當晚恢復;官方表示未儲存身分證字號與信用卡資料,密碼另行獨立託管 | 自建系統 |
| 8/28 | 小三美日 | 防詐聲明,強調不會用 LINE 指示操作 ATM 或解除分期 | 未公開 |
| 8/31 | AROMASE 艾瑪絲 | 初步調查電子商務系統「遭未經授權之外部人士突破防護」,取得部分會員個資 | 官方寄件網域為 @shopline.com |
| 9 月中 | IKEA、六月初一、桂冠 | IKEA 表示已注意到涉及訂單資訊的詐騙並通報;六月初一表示已阻斷可疑連線並完成系統漏洞修補;桂冠聲明非官方發送 | 未公開 |
| 9/17~9/18 | AIR SPACE、QUEEN SHOP | 被冒名寄送「定期扣款」通知,信中列出顧客真的買過的商品 | 未公開 |
| 9/21~9/28 | VITABOX、煙波生活、協發行泡菜 | 防詐公告;VITABOX 說詐騙信來自 Yahoo 等個人信箱,協發行已通報主管機關並更換系統串接金鑰 | VITABOX 公告提到 Shopline |
| 10/4 | 農純鄉 | 冒名詐騙;檢查後台近三個月登入與匯出紀錄未發現入侵,平台技術端仍在確認 | SHOPLINE |
| 10/7 | 杏一 | 重訊:「委外廠商維運的官網平台」疑遭第三方不當取得資料 | 委外廠商(未具名) |
| 10/12~10/16 | 2nd STREET、你滋美得等 | 91APP 10/16 重訊,Commerce Cloud 資料庫「受到自動化攻擊,並對部分資訊非法擷取」 | 91APP |
| 10/16~10/17 | 熊老闆 BEARBOSS | 10/16 晚間寄出〈防詐騙重要聲明〉提醒會員,10/17 在官網發布防詐公告,說明其採用的電商平台服務商 91APP 已公告資料庫遭攻擊 | 91APP |
| 10 月中 | STUDIO A | 公告提防假冒的「無憂補給」續訂通知與假 LINE 帳號 | 未公開 |
| 10/15 | ACCESS CROS | 跨境電商服務 CROS 遭未授權存取,含部分信用卡資料 | CROS(跨境電商服務) |
另外,刑事局 10/15 公布第三季最常被冒用的賣場前五名,依序是小三美日、CACO、TKLAB、DEVILCASE 惡魔防摔殼、營養師輕食。
最嚴重的一件:ACCESS CROS 有卡號外洩
大部分事件外洩的是姓名、電話、地址和訂單內容,ACCESS CROS 則包含信用卡資料。日本 ACCESS 公司 10/15 公布,旗下台灣子公司 9/11 發現可疑存取,攻擊者是從提供給一家合作夥伴使用的 BI 分析工具進入 CROS 系統。
外洩範圍包括 155,280 個顧客 ID、231,998 筆訂單 ID,欄位有姓名、電話、地址、Email 和訂單資訊。信用卡資料共 1,671 筆,去除重複後是 1,305 個帳戶,包含卡號、有效期限和持卡人姓名,其中只有 4 個帳戶包含安全碼,而且只限「尚未完成付款的訂單」。影響地區包括台灣、香港、澳門和新加坡。如果你收到 ACCESS 或相關品牌的通知,建議直接打給發卡銀行,討論是否需要停卡換卡。
91APP 是無辜的嗎?
這次讀者問最多的,是 91APP 到底是被品牌連累,還是自己的資安出了問題。依目前的公開資料,答案比較接近後者:91APP 在重訊和官網聲明裡,自己確認被攻擊的是它的 Commerce Cloud 資料庫,資料是從平台端被取走的,不是單一品牌的帳號外洩。91APP 也在聲明中道歉,寫下「資料安全與客戶信任是我們應承擔的責任」。
不過,「被入侵」不一定等於「資安做得很差」,關鍵在三個目前還沒有答案的問題:
第一,怎麼被入侵的。91APP 只說是「自動化攻擊」,沒有說明攻擊手法。這個詞涵蓋的範圍很廣,可能是用外洩帳密大量嘗試登入(撞庫)、濫用 API 大量查詢資料,也可能是利用系統漏洞批次擷取。不同手法代表的防護缺口完全不同,要等第三方調查結果公布才知道(本站推論)。
第二,多久才發現。91APP 重訊寫的發現日是 10/14;但根據蕃新聞引述你滋美得的公告,攻擊發生在 10/3 上午 11 時,2nd STREET 也說 10/12 起就有顧客收到冒名信。如果 10/3 這個時間點正確,從攻擊到發現大約隔了 11 天。這個日期目前只有單一轉述來源,還需要 91APP 正式確認。
第三,防護措施是否到位。91APP 在聲明中列出的改善措施包括「升級全天候監控」,以及「強化自研系統、第三方系統與辦公室之網路環境隔離」。從這些措施看,監控和網路隔離都在改善清單上,但這不能直接證明事前沒有做,只能說明這些是 91APP 自己認為要加強的地方(本站推論)。
換個角度看,這半年被冒名的品牌橫跨 91APP、SHOPLINE、委外系統和自架網站,ACCESS CROS 是從合作夥伴的分析工具被打進去,萬達寵物則是合作廠商系統被入侵。詐騙集團的目標很明確,就是電商的訂單資料,任何一個環節有缺口都可能被利用。91APP 的責任要等調查報告出來才能下定論,但對消費者來說,不管問題出在哪一層,防詐的做法都一樣。
至於外洩的資料有多完整,91APP 沒有公布欄位,只說初步評估對公司營運沒有重大影響。從幾家品牌的公告看,有些詐騙信裡的訂單內容是真的,收件地址卻和會員資料對不上,看起來比較像是零碎的訂單資料被拼湊在一起,甚至可能混了好幾個人的資料(本站推論)。本站目前看到的 91APP 合作品牌公告,也都沒有提到信用卡資料外洩,和 ACCESS CROS 的情況不同。不過,零碎的資料一樣足以讓詐騙信看起來很真,還是要小心為上。
要大家因為這樣就刪除帳號、不再網購,並不實際。比較合理的期待,是 91APP 在這次事件之後真的把監控、網路隔離和資料存取權限做好,並在第三方調查完成後,把攻擊手法、影響範圍和改善結果清楚交代給品牌和消費者(本站觀點)。
產業也開始有動作。9 月底,中華民國無店面零售商業同業公會和 momo、酷澎、全聯、新光三越、SOGO 等業者成立「產業數位信任推動工作小組」,第一年先處理物流個資外露、後台帳密釣魚與撞庫等問題,數位產業署也有出席。
閱讀器圈也躲不掉:Readmoo 與 Read with Pro 的經驗
這波攻擊不只針對網購賣場。8 月 8 日凌晨,Readmoo 讀墨遭到大量惡意流量攻擊,網站、App 和 mooInk 閱讀器一度全部連不上,書櫃還顯示「0 本書」,直到當晚 8 點才恢復,海外信用卡、Apple Pay、Google Pay 也暫停到 8/10。Readmoo 表示沒有儲存讀者的身分證字號和信用卡資料,密碼另行獨立託管;執行長龐文真事後在臉書發文,形容這次是「國家機器型噸位級」的攻擊,從新加坡、香港、巴西、越南等地繞道而來,並提到讀墨平時就經常被攻擊,每月、每週都有資安匯報。本站當時整理過〈Readmoo 讀墨全站當機:惡意攻擊、ER500 與書櫃 0 本自救〉和〈Readmoo 攻擊事件收尾:服務恢復、個資付款與台灣書城體質〉。
Readmoo 這次比較像是讓服務癱瘓的攻擊,官方說明沒有個資外洩,和這篇其他事件的「訂單資料被拿去詐騙」性質不同,但同樣說明了一件事:台灣的電子書平台也是攻擊目標。
Read with Pro 只是一個整理閱讀器資訊的網站,這段時間也一直碰到來路不明的爬蟲:WordPress 常見的後台與設定檔路徑被反覆嘗試、掃描,也不斷有人試著連線到資料庫。今年 8、9 月間,流量一度大到伺服器的 SSD 直接壞掉,我們只好緊急搬家,把網站架構整個重寫。
這些掃描多半不是針對誰,而是程式整批在網路上找漏洞,找到一個打一個。小網站都會被這樣對待,握有大量訂單和會員資料的電商平台,承受的壓力只會更大。這也是為什麼「被攻擊」本身不稀奇,真正要看的是平台能不能及早發現、擋得住,以及出事後有沒有把細節講清楚(本站觀點)。
收到可疑的訂單通知,該怎麼辦
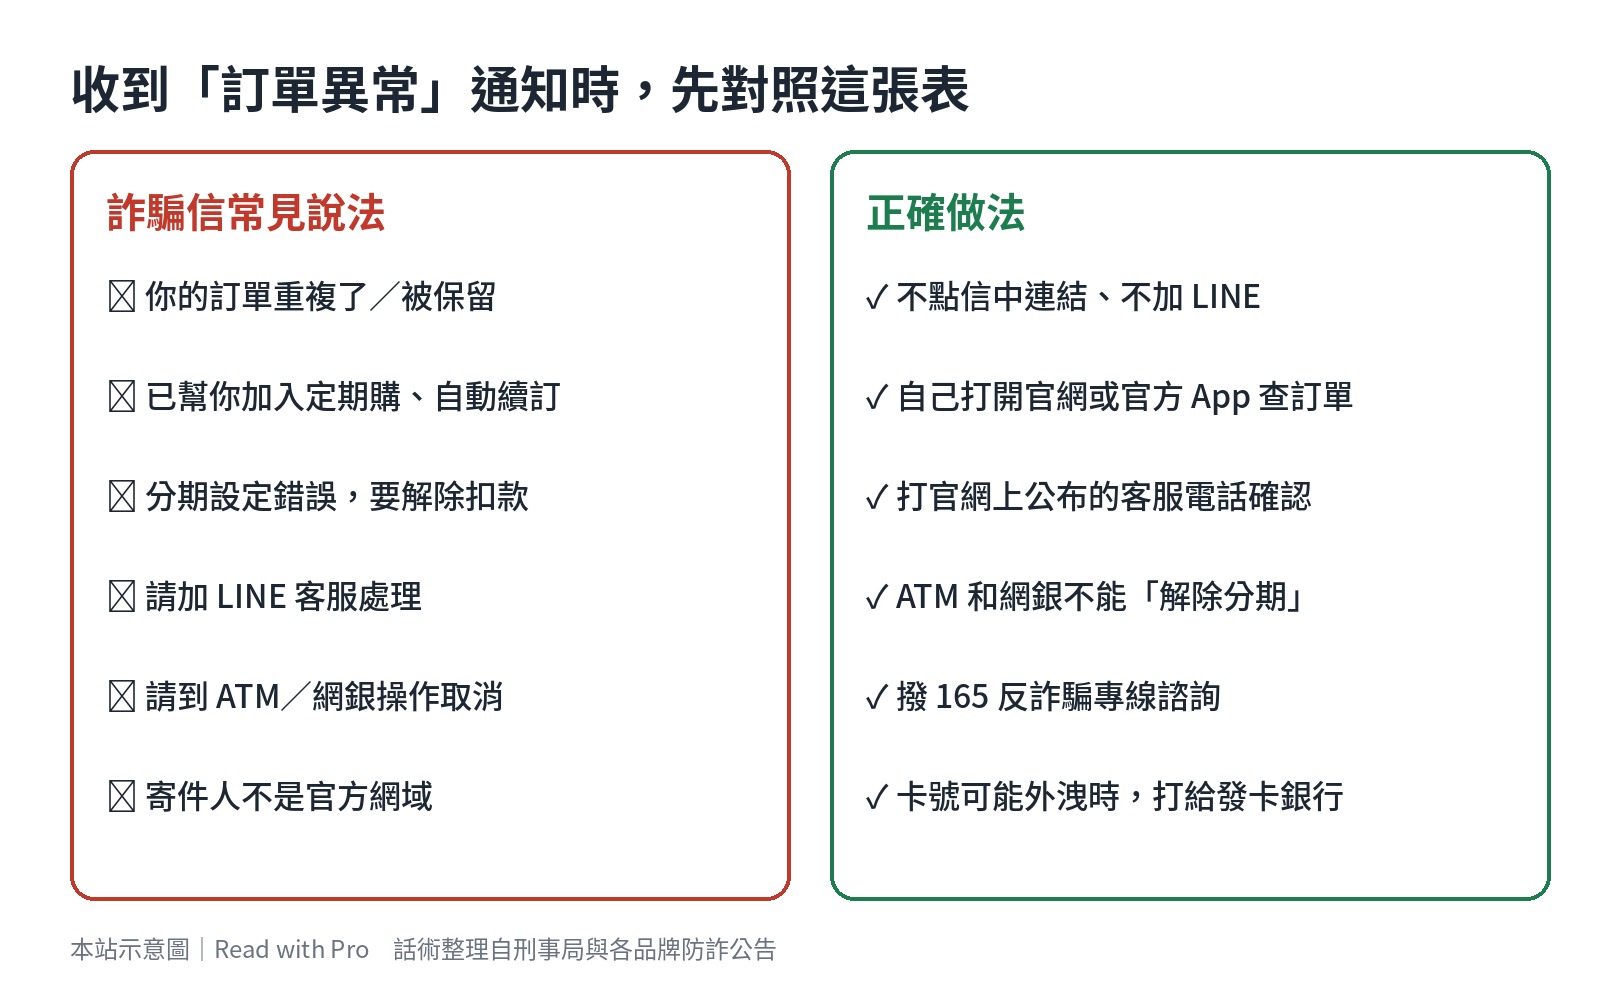
圖說:詐騙信常見說法與正確做法對照(本站示意圖)。來源:CTWANT 引述刑事局與各品牌防詐公告
收到這類信件,第一步只要做三件事:自己聯繫真正的官方(用官網或官方 App 上公布的管道),確認帳戶和信用卡有沒有異常交易,然後對詐騙信不予理會。
這一波詐騙最大的特點,是信裡有你的真實購買紀錄,所以「資料對得上」不能當作判斷真假的依據。比較可靠的判斷方式是看對方要你做什麼:
- 要你點信中的連結、加 LINE 客服、到 ATM 或網銀操作,幾乎都是詐騙。刑事局特別提醒,聽到「解除分期付款設定、金流驗證、誠信簽署、重複扣款、升級 VIP」這些詞,就該直接掛電話。
- 自己打開官網或官方 App 查訂單狀態,不要從信件裡的連結進去。
- 需要聯絡客服時,用官網上公布的電話或客服管道,不要用信裡給的 LINE 帳號或電話。
- 不確定時,撥 165 反詐騙專線諮詢。
- 如果品牌通知你的信用卡資料可能外洩,直接打給發卡銀行。
另外,多數品牌都在公告中強調自己沒有「定期購」「自動續訂」這類服務。如果你從來沒有訂閱過,卻收到「已為您加入定期購」的通知,那就是詐騙。
如果只想記住最簡單的判斷方式,可以照下面三步:先看寄件人 Email「@」後面的網域,寄件人名稱可以隨便取,網域才是重點;再來先懷疑信件內容,就算訂單資料都對得上也一樣;最後,不要隨便點開信裡的附件和連結,想確認訂單就自己打開官網或官方 App 登入查。
要注意的是,官方信件的網域不一定是品牌自己的網址。很多品牌的會員信是透過開店平台寄出,例如熊老闆寄給會員的防詐提醒,寄件信箱就是 91APP 的 [email protected]。所以最可靠的做法,是對照品牌公告列出的官方寄件信箱,而不是只看網域裡有沒有品牌名稱。
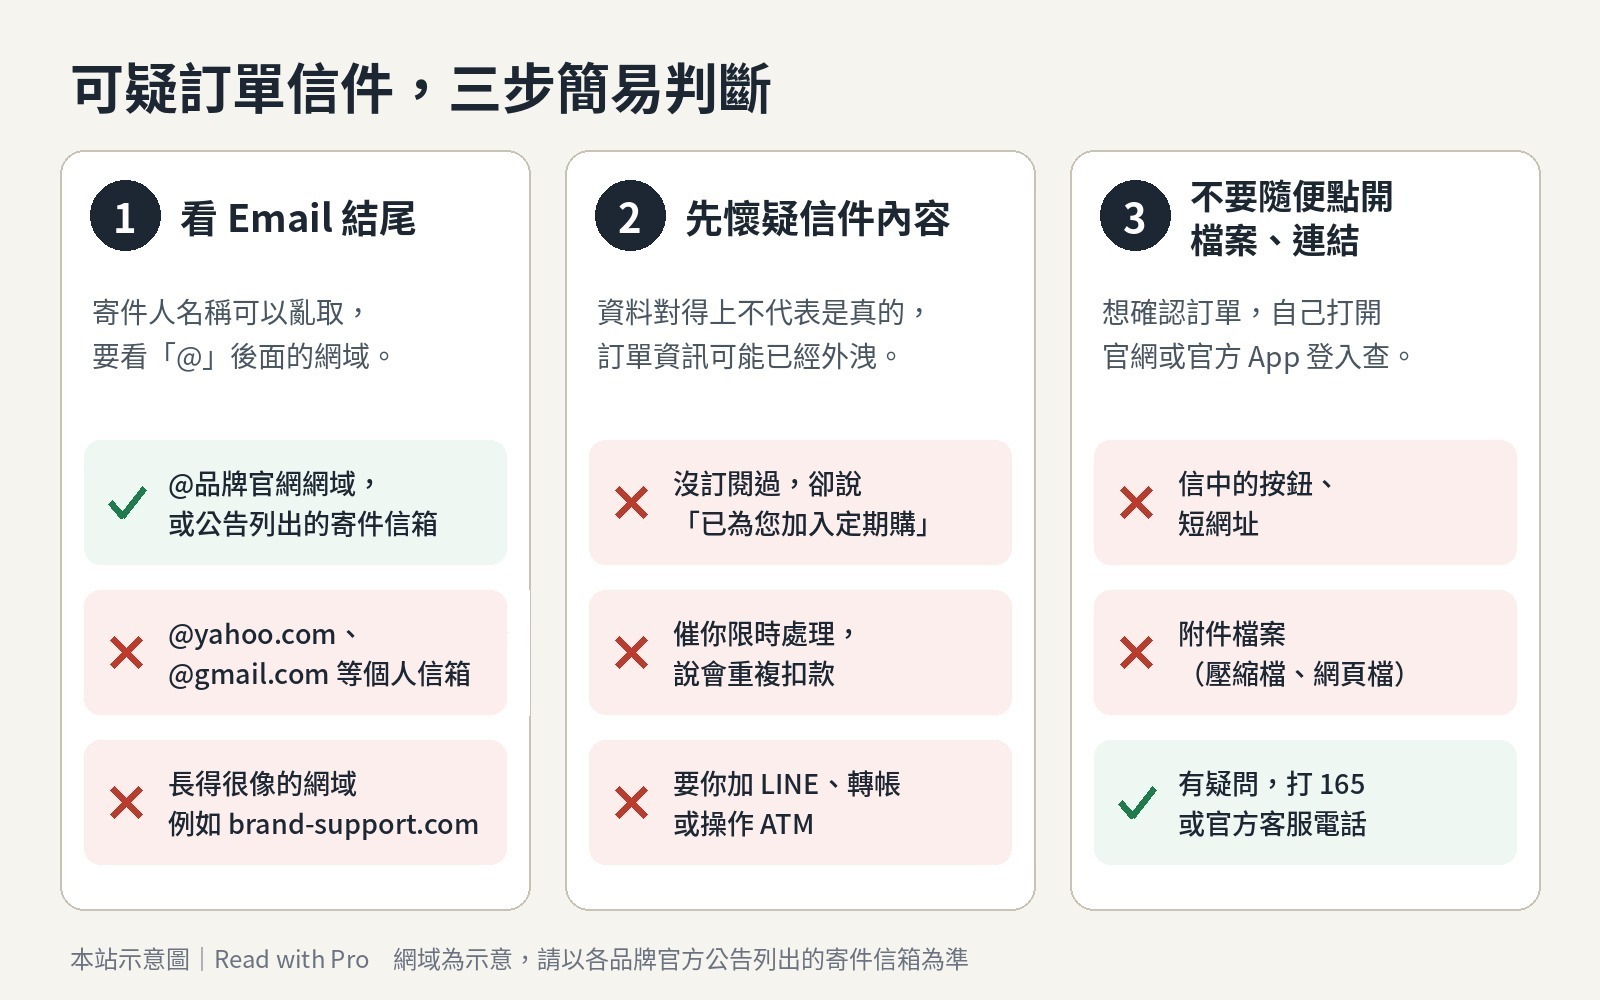
圖說:可疑訂單信件的三步簡易判斷(本站示意圖,網域僅為示意,請以各品牌官方公告列出的寄件信箱為準)。來源:熊老闆防詐騙公告、VITABOX 防詐騙公告與刑事局提醒整理
閱讀器讀者要注意什麼
台灣的閱讀器和電子書周邊,有不少是在品牌官網或通路網站購買的。以下整理幾家通路使用的開店系統,除了特別註明的之外,都是本站從網頁原始碼確認,只作為背景資訊:使用同一個平台,不代表這家網站的資料也受到影響。
| 通路 | 開店系統 |
|---|---|
| 熊老闆 BEARBOSS | 91APP |
| 艾凱 BOOX 台灣線上商城 | SHOPLINE |
| Supernote 台灣官網 | SHOPLINE |
| BOOX 官方中文商店 | Shopify |
| Supernote 全球官網 | Shopify |
| BOOK☆WALKER 台灣、金石堂、三民網路書店 | 自建系統 |
| 樂天 Kobo、Readmoo 讀墨、Pubu/Pubook | 自建系統(電子書平台自有,本站未從原始碼確認) |
如果你在 91APP 或 SHOPLINE 架設的網站買過東西,接下來幾個月收到「訂單異常」通知時要特別小心。熊老闆在 91APP 發布重訊的 10 月 16 日晚間,就先寄出〈防詐騙重要聲明〉提醒會員,列出「重複訂購」「自動續費」「定期扣款設定錯誤」等常見話術,並強調不會要求操作 ATM、網路銀行或加入非官方 LINE;10 月 17 日再發布〈重要資安提醒暨防詐騙公告〉,列出官方網站、官方 LINE 帳號和官方寄件信箱,也附上真假 LINE 帳號與 Email 的對照圖,在熊老闆買過東西的讀者可以直接對照。更多通路資訊可以參考本站的閱讀器購買通路整理,BOOX 官方中文商店的狀況也可以看〈BOOX 官方中文商店的支援與在地化〉。
參考來源
- 91APP 官網:資安事件說明
- 熊老闆 BEARBOSS:重要資安提醒暨防詐騙公告
- iThome:91APP 雲端平臺資料庫 Commerce Cloud 遭自動化攻擊
- 蕃新聞:91APP 電商平台遭資安攻擊,合作品牌面臨詐騙與善後壓力
- iThome:杏一接獲消費者反映疑似個資外洩
- 聯合新聞網:Ocard、萬達寵物資安事件與冒名詐騙
- 中時新聞網:營養師輕食冒名詐騙,全台近百起報案諮詢
- 鏡週刊:小三美日證實詐騙信
- AROMASE 艾瑪絲:防詐公告
- 數位時代:IKEA、桂冠、六月初一、AIR SPACE 定期購詐騙
- Yahoo 新聞(上報):IKEA 遭控個資外洩
- VITABOX:防詐騙公告
- 煙波生活:防詐騙公告
- 協發行泡菜:資安說明
- 農純鄉:防詐公告
- STUDIO A:提防假冒 STUDIO A 的詐騙訊息
- TVBS:ACCESS CROS 顧客資料與卡號外洩
- ITmedia:ACCESS CROS 不正アクセス
- CTWANT:刑事局公布第三季高風險賣場
- 中時新聞網:電商業者成立產業數位信任推動工作小組
- 自由藝文網:讀墨電子書遇高強度攻擊
- BookManta:Readmoo 讀墨 8/8 遭惡意攻擊全站癱瘓
